

Apariencia
Outlook rechaza los correos de dominios sin DMARC: cómo solucionarlo en DirectAdmin
Actualizado en 2026
Desde el 5 de noviembre de 2026, los buzones de consumo de Microsoft (outlook.com, hotmail.com, live.com y msn.com) están rechazando parte del correo enviado desde dominios que no publican un registro DMARC.
No basta con tener SPF ni DKIM, ni siquiera con los dos bien configurados. Sin DMARC, el correo puede rebotar con este error:
text
550 5.7.1 Message rejected: Message lacks SPF/DKIM/DMARC Auth Records (AS9031519)El rechazo es intermitente: un correo puede pasar y el siguiente no. Afecta a cualquier dominio, envíe mucho o poco correo.
Cómo solucionarlo en DirectAdmin
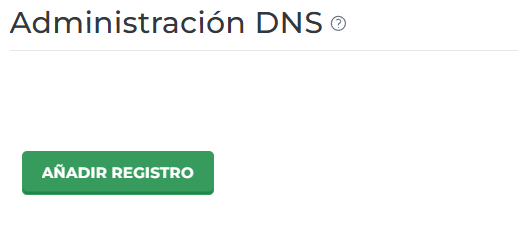
1. Entra en Administración DNS
En el panel, ve a Administración de cuenta → Administración DNS y pulsa Añadir registro.
2. Rellena el registro
- Tipo de registro:
TXT - Nombre:
_dmarc - TTL:
3600 - Tipo de registro TXT:
DMARC - Tipo de política de dominio:
Ninguno(equivale ap=none) - Correo electrónico agregado (RUA): tu dirección de correo
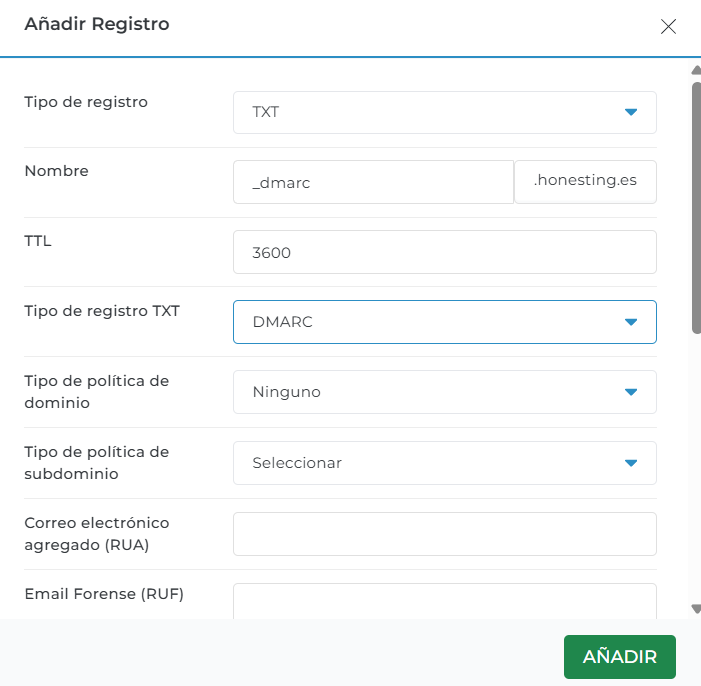
Pulsa Añadir y espera que se actualice por Internet, unas 24h.
A tener en cuenta
- Solo puede haber un registro DMARC. Si ya existe uno en
_dmarc, edítalo en lugar de crear otro. - Vuelve a enviar los correos rebotados. Un error 5xx es permanente y Outlook no los reintenta.
Con p=none el rechazo desaparece, aunque todavía no protege tu dominio frente a la suplantación. Cuando tengas todo funcionando, el siguiente paso es pasar a p=quarantine y después a p=reject.
SPF, DKIM y DMARC: qué hace cada uno
| Registro | Qué hace | Símil |
|---|---|---|
| SPF | Dice qué servidores pueden enviar correo en nombre de tu dominio | La lista de invitados de una fiesta |
| DKIM | Firma cada mensaje para demostrar que no ha sido manipulado | El precinto de garantía del sobre |
| DMARC | Dice qué hacer si SPF o DKIM fallan, y dónde enviar los informes | El jefe de seguridad que da las instrucciones |